Archive pour la catégorie ‘Intelligence économique’
Publication du rapport du Comité Léger sur la réforme de la procédure pénale
Écrit par Arnaud DUMOURIER
Le comité de réflexion , présidé par Philippe LEGER, chargé de formuler des propositions visant à réformer la procédure pénale a remis son rapport (PDF – Site du Ministère de la Justice) au Président de la République, Nicolas SARKOZY, le mardi 1er septembre 2009 en présence de Michèle ALLIOT-MARIE, ministre d’Etat, Garde des Sceaux, ministre de la Justice et de Monsieur Jean-Marie BOCKEL, Secrétaire d’Etat à la Justice.Dans un communiqué du même jour, le chef de l’État a salué la contribution du comité à la réflexion actuellement menée afin d’aboutir à la nécessaire modernisation de notre système judiciaire pénal.
Par ailleurs, Nicolas SARKOZY, a notamment relevé la qualité des propositions visant à simplifier les procédures d’enquête et de jugement en renforçant le respect des droits des mis en cause et des victimes.
Enfin, le chef de l’État a demandé au Garde des Sceaux, Michèle ALLIOT-MARIE, de poursuivre et compléter la réflexion pour aboutir, après une concertation la plus large, à une refonte des codes pénal et de procédure pénale.
Publié sur Pénal
http://www.juridiconline.com/index.php?option=com_content&task=view&id=12613&Itemid=10
EXCLUSIF : ce que la FEPIE demande à la Loppsi 2
Ce blog publie le courrier d’Hervé Séveno, président de la FEPIE, à la Commission de la Défense de l’Assemblée Nationale. Les demandes de la FEPIE visent à réduire les dérives et à participer au contrôle officiel de la profession.
La loi va-t-elle obliger à leur délivrer un agréement ou pas ? Les professionnels de l’intelligence économique sont directement concerné par la loi d’orientation et de programmation pour la performance de la sécurité intérieur (LOPPSI). Les élus de la nation ont eu l’heureuse idée de demander son avis à Hervé Séveno, le président de la Fédération Française de l’Intelligence économique (FEPIE). En exclusivité, ce blog publie le texte de la réponse d’Hervé Séveno à la Commission de la Défense de l’Assemblée nationale.
Séveno insiste, c’est le point essentiel du débat pour les professionnels, sur la nécessité d’un encadrement juridique de la profession de l’intelligence économique. La FEPI, explique-t-il, “a été créée notamment dans cette perspective”. Dans ce contexte, il renouvelle la candidature de la FEPIE a participer à la commission consultative que la loi devrait instaurer pour délivrer l’autorisation d’existence. Ainsi la FEPIE participerait au processus d’acrédiation des professionnels.
Par ailleurs, le document que nous publions indique clairement que si le professionnel de l’intelligence économique soustraite une partie de la recherche d’informatipon, ce ne peut être qu’à un agent de recherche privé ou d’une société d’enquête disposant des agréments officiels. dans tous les cas, indique le courrier, cette sous-traitance doit se dérouler “dans un cadre contractuel” et avec un “cahier des charges préalablement validé par les parties”. Ainsi, le professionnel de l’intelligence économique valide les méthodes de recherche et en est responsable.
http://blog.latribune.fr/blogpascal/?p=249
Espionnage : les téléphones portables mis sur écoute
Meme si ce n’était pas le but initial, l’application google latitude , installée sur des téléphones cellulaire peut servir à localiser des individus en temps réel. Des logiciels espions existent sur Internet.
Mais cela est contraire à la loi.
La loi punit sévérement ce type d’espionnage. Le transgresseur est passible d’une amende ne dépassant pas Rs 1 million et les équipements utilisés seront saisis. « L’application google latitude permet de voir ses amis en temps réel » , lance Zakir Heerah, directeur de la firme Maurisystem ltd . Cette entreprise commercialise des téléphones portables de la marque HTC. Un des modéles les plus récents, le HTC Magic , comporte cette fonction. Celleci néanmoins pourrait être installée sur d’autres smartphones . « Il y a deux méthodes, à travers le réseau cellulaire ou GPS » , explique- t- il. « Voilà un mode d’emploi pour mettre un téléphone sur écoute en moins de trente minutes » , débute un manuel trouvable sur Internet. Le plus inquiétant est que l’auteur dit avoir 13 ans. Un systéme, relativement simple, permet d’enregistrer les conversations téléphoniques sur un ordinateur.
Cet adolescent n’est toutefois pas le seul à s’adonner à ce type de passe- temps.
Il existe de nombreux logiciels payants qui permettent de suivre les conversations ou les messages envoyés par un téléphone portable.
Ces logiciels sont faciles à installer. Mais ils nécessitent d’avoir en main le téléphone qu’on souhaite espionner. Ils se vendent à des prix variant entre Rs 2 000 et Rs 100 000. Il suffit alors de télécharger le logiciel sur le téléphone à partir d’un ordinateur. Les concepteurs assurent qu’ils ne laissent aucune trace, donc l’utilisateur ne peut savoir qu’un logiciel espion a été installé sur son portable.
Une fois le logiciel installé, les conversations et les messages seront tous interceptés. Dans certains cas, celui qui a installé le programme est alerté par message d’une conversation sur l’autre téléphone. Il n’a alors qu’à appeler un numéro pour écouter la conversation. D’autres logiciels téléchargent les conversations audio et par messages sur un serveur auquel l’ « espion » peut avoir accés par le biais d’un mot de passe, comme pour accéder à un site Internet. Cela peut se faire de n’importe quel poste.
Le moyen le plus sûr pour éviter d’être mis sur écoute c’est d’éviter de passer par les opérateurs de téléphonie. La solution est le téléphone satellite. Le plus populaire au monde serait l’ Iridium . Il se sert d’un réseau de 66 satellites afin que ses utilisateurs aient accés à une connexion n’importe où dans le monde. Le coût d’un tel appareil est trés élevé tout comme le prix de la communication qui peut atteindre les Rs 500 par minute si on appelle d’un téléphone portable. Sur ebay, de nombreux téléphones Iridium sont à vendre entre Rs 2 500 et Rs 70 000.
Posted by Sarah Lagesse on Sep 9th, 2009 and filed under Tech. You can follow any responses to this entry through the RSS 2.0.
http://www.kotzot.com/news/espionnage-les-telephones-portables-mis-sur-ecoute.html
Qualification des sources 2.0
L’intelligence économique, la veille, l’influence, etc, sont des disciplines (ou méthodologies, au choix) issues en partie des pratiques de renseignement étatique : DGSE, DST, CIA…
Dans le renseignement humain, l’un des objectifs est de pouvoir fournir aux décideurs une information la plupart du temps grise. Cette information provient en grande majorité de sources humaines, et il paraît nécessaire de pouvoir qualifier cette source, c’est-à-dire évaluer la pertinence et le degrés de « vérité » de l’information obtenue…
Date : 02/09/09
Source : Cadde-reputation
Auteur : Camille A
Salaires de misère sur Twitter …
Thomas, cadre trentenaire, recense et publie sur le site de microblogging les offres d’emplois pour cadres aux salaires scandaleusement bas. Son compte? JobDeCrevard.
Vous avez beaucoup d’expérience et vous cherchez un job mal payé? Suivez JobDeCrevard sur Twitter: depuis mardi après-midi, il recense les offres d’emploi les plus mal rémunérées et les plus exigeantes du marché.
« Envoyez vos annonces de jobs sous-payés grâce à la crise à jobdecrevard @ gmail.com. Tous les jours une sélection est publiée. Bienvenue dans un monde de Crevards », est-il expliqué sur le site de microblogging. Une idée qui attire déjà du monde: 254 personnes suivaient ce fil moins de 48 heures après l’apparition du blog.
Derrière ce compte Twitter décapant, un particulier: Thomas (le prénom a été changé), cadre logisticien trentenaire qui, explique-t-il à E24, est « effaré des exigences de certaines annonces et du salaire proposé en face ». Lui-même tente de changer de travail. « Je suis en poste dans une entreprise qui prépare un plan social. Je ne serais pas forcément viré, mais dans ces cas-là, mieux vaut être pro-actif ».
Buzz négatif
C’est donc en cherchant des offres d’emplois avec ses collègues que Thomas tombe sur ces annonces sous-payées notamment sur le site de l’Association pour l’emploi des cadres (APEC). « Au début, ça nous a fait rire. Ensuite, j’ai trouvé que c’était scandaleux. J’ai donc voulu faire une bonne action en utilisant les réseaux sociaux pour faire de la mauvaise publicité aux entreprises qui cherchaient des cadres sous-payés ».
Un exemple? « Chef low-cost de 15 pers bac+5 si possible compétences en commerce, management, gestion, logistique… 24.000 euros par an ». Ou encore: « Directeur usine de 50 pers avec 8 ans d’expérience en Lean Manufacturing et 5S… bac+2, salaire inférieur à 35.000 euros ».
Salaires de misère
Des salaires de misère comparés aux rémunérations proposées en temps normal aux ingénieurs à la sortie d’école. « Un jeune diplômé se voit d’habitude proposer 28.000 euros par an », explique Thomas. Ces entreprises cherchent des « cadres low cost », selon l’expression de Thomas: « en fait, ils recrutent des techniciens pour en faire des cadres à bas coût. Ces annonces ne devraient même pas être sur le site de l’APEC ».
« Communiquer le salaire »
Contactée par E24, l’APEC a précisé qu’elle ne pouvait pas refuser de publier une offre d’emploi, sauf en cas d’enfreinte au code du travail (discrimination par exemple). « On ne fait pas le marché de l’emploi mais nous cherchons à le rendre plus transparent », a expliqué une porte-parole. « C’est pourquoi nous incitons très fortement les entreprises à communiquer le salaire dans leurs offres d’emploi ».
Si la rémunération est inférieure à la pratique, l’APEC a très peu de marge de manoeuvre. « Une fois l’offre reçue, nous ne pouvons que conseiller l’entreprise », ajoute la porte-parole. Mais la société reste la seule à décider de ce qui figurera sur l’offre d’emploi.
Ce phénomène des « cadres low cost » n’est pas nouveau, d’après Thomas. Mais il pourrait bien se développer par ces temps de crise. Avec la hausse du chômage, les entreprises sont de plus en plus en situation de force pour imposer leurs conditions à leurs nouvelles recrues. Surtout auprès des jeunes, qui devraient vivre une rentrée très difficile sur le marché de l’emploi.
Guillaume Guichard
http://www.e24.fr/hightech/mediapub/article128834.ece/Salaires-de-misere-sur-Twitter.html
Trojan.Peskyspy met Skype sur écoute
 Ce cheval de Troie enregistre les conversations vocales des utilisateurs de Skype, à leur insu. Reste au pirate à récupérer les fichiers enregistrés au format MP3.

Cela risque de donner des idées aux services de police français, bientôt autorisés à installer des mouchards sur les PC des suspects. Trojan.Peskyspy est un nouveau cheval de Troie capable de mettre sur écoute les utilisateurs de Skype et d’enregistrer leurs conversations à leur insu. L’éditeur de sécurité Symantec a donné l’alerte le 27 août dernier, soulignant cependant que le risque d’infection est faible, le malware étant incapable de se propager par lui-même.
Trojan.Peskyspy (ou Troj_Spaykr.C pour Trend Micro) serait le premier de son genre. Ce cheval de Troie cible pour l’instant Skype, mais il pourrait tout aussi bien fonctionner avec d’autres logiciels de voix sur IP, souligne Symantec, qui précise que toutes les versions de Windows sont affectées.
Des conversations enregistrées en MP3
Le programme ne s’appuie pas sur une faille quelconque mais intercepte directement le flux audio à la sortie du micro en détournant les interfaces logicielles audio de Windows. La technique permet au passage de se jouer des dispositifs d’encryptage utilisés par des logiciels comme Skype pour préserver la confidentialité des échanges. Une fois la conversation interceptée, Trojan.Peskyspy l’enregistre sur le disque dur de l’ordinateur, au format MP3. Reste au pirate à la récupérer sans se faire remarquer.
Pour cela, Trojan.Peskyspy ouvre une « back door » dans le PC compromis. Autrement dit, il permet à un utilisateur de s’introduire à distance dans la machine pour télécharger le fichier MP3 ou effectuer d’autres actions malveillantes. Symantec précise que le malware est capable de contourner les barrières de certains pare-feu afin de transférer les données sans éveiller aucun soupçon.
Pour l’instant, les éditeurs de sécurité n’agitent pas le chiffon rouge. Trojan.Peskyspy ne serait qu’une « proof of concept », autrement dit une démonstration de savoir-faire. Mais le code du malware a été rendu public, ce qui va immanquablement susciter la créativité de petits malins malintentionnés.
http://www.01net.com/editorial/505612/trojan-peskyspy-met-skype-sur-ecoute/
Le compte bancaire personnel de Bernanke piraté
Personne n’est à l’abri du vol de son identité, même pas le Président de la Réserve fédérale (Fed), la plus puissante banque centrale au monde. Le compte bancaire personnel de Ben Bernanke et de son épouse a été ainsi piraté l’an dernier a annoncé jeudi 27 août la police de Washington.
Ben Bernanke a été victime d’une fraude élaborée après que le sac de sa femme, Anna Bernanke, ait été volé en août 2008 sur la chaise où elle était assise dans un café de Washington. Il contenait notamment sa carte de sécurité sociale, un carnet de chèques, et des pièces d’identité.
Dans les jours qui ont suivi le compte bancaire de Ben et Anna Bernanke a été victime d’un vaste schéma de piratage informatique mis en place par Clyde Austin Gray, le «cerveau» de cette arnaque, qui a été arrêté et a avoué avoir encaissé des chèques provenant du compte des Bernanke. Il a plaidé coupable le 22 juillet 2009 devant le tribunal fédéral d’Alexandria en Virginie.
Dans un communiqué, Ben Bernanke a souligné que l’usurpation d’identité touchait chaque année plusieurs millions d’Américains par an. «Notre famille n’est qu’une parmi 500 au moins qui ont été victimes du même réseau. Je remercie les forces de l’ordre qui ont patiemment et efficacement réussi à remonter la filière et découvrir les auteurs de ces crimes financiers».
Les détournements de fonds auraient dépassé 2,1 millions de dollars et impliqué plus d’une dizaine d’établissements financiers. Clyde Gray engageait des pickpockets et leur fabriquait de fausses pièces d’identité au nom des victimes de leurs larcins ce qui leur permettait ensuite de vider les comptes bancaires. Une dizaine de personnes ont été inculpés dans cette affaire et les victimes étaient dans de nombreux Etats dont le Maryland, la Virginie, l’Illinois et le District of Columbia (Washington). Les sentences seront prononcées en septembre.
Au moins un chèque de 900 dollars au nom des Bernanke a été déposé le 13 août 2008 sur le compte d’une autre victime de vol de son identité dans une agence Bank of America dans le Maryland. George L. Reid, 41 ans, complice de Clyde Austin Gray avait récupéré ce jour-là 9 000 dollars en se faisant payer des chèques après une série de transactions et de dépôts fictifs dans une série de comptes piratés.
Selon Brian Lapidus, un expert du vol d’identité cité par USA Today, «le vol d’identité est le crime dont la progression est la plus rapide aujourd’hui aux Etats-Unis. Il concerne aussi des personnes connues. Pour les voleurs nous sommes tous avant tout des numéros de sécurité sociale, des noms et des dates de naissance».
[Lire l’article complet sur USA Today]
http://www.slate.fr/story/9697/le-compte-bancaire-personnel-de-bernanke-pirate
Alain juillet chez Orrick …
Alain juillet passe à l’ennemi
Alain Juillet, ancien grand patron des services de renseignement français – il fut numéro2 de la DGSE avant d’être le Monsieur Intelligence économique du gouvernement -, vient d’intégrer le cabinet américain d’avocats d’affaires Orrick. Nanti d’un solide carnet d’adresses, puisqu’il était chargé d’aider les entreprises françaises à conquérir des marchés étrangers, le neveu de Pierre Juillet, ancienne éminence grise de Jacques Chirac, a retrouvé du beau monde chez Orrick: Pascal Clément, ancien ministre de la Justice, ou encore Bernard Attali, ancien patron d’Air France.
http://www.letelegramme.com/ig/generales/france-monde/france/alain-juillet-passe-a-l-ennemi-30-08-2009-528515.php
Les influences américaines
On peut observer cinq formes originales des méthodes et canaux de l’influence américaine. Tout d’abord, de quoi s’agit-il lorsque l’on parle « d’influence » ?
L’influence appartient au domaine de l’Intelligence Economique. L’objectif est d’influencer les médias, opinions et gouvernants étrangers dans le but de préserver ou accroître le poids économique et politique, en l’occurrence américain.
Quelques exemples :
Vous souvenez-vous (2004) de l’affaire médiatique du saumon d’élevage européen qui provoquerait le cancer ? Une étude parue dans « Nature » démontrait que le saumon d’élevage européen, de par son alimentation en farine animale (poisson) était dangereux pour la santé, « cancérigène ». Or, cette étude provenait d’un laboratoire américain qui démontrait que l’alimentation en huile de soja, notamment transgénique, et de lin, était préférable.
Et c’est une alimentation qui se fait aux Etats-Unis. Donc, le saumon d’élevage et le saumon sauvage américains sont par contre, eux, sans danger pour la santé du consommateur. Or, le laboratoire dépendait d’une « ONG » dirigée par d’anciens collaborateurs d’entreprises américaines pétrolière et d’huile transgénique. L’étude a été commandée et financée par cette ONG. L’objectif était d’inciter à la consommation de saumon américain et amener les éleveurs européens à l’achat de cette huile de soja et de lin de leurs anciens employeurs… Cette étude oubliait d’informer qu’elle s’était basée sur l’analyse de « 3 » (sic) saumons européens, à la traçabilité douteuse, sans faire le lien avec leur environnement. Enfin, les producteurs d’huile transgénique, de lin et de soja évitent par contre toute étude sur les conséquences pour la santé du consommateur de saumon s’alimentant de leurs produits.
Autre exemple : la grippe aviaire. Grosse affaire médiatique. Impact sur la santé ?… L’important était de paniquer les opinions publiques pour inciter les Etats à se munir d’importants stocks de vaccins anti grippe aviaire.
En fait, la communication provenait « d’études » américaines, et il existait un laboratoire qui produisait ce vaccin. Laboratoire, vous l’aurez compris, américain, appartenant, surtout, au vice-président de l’époque, Dick Cheney.
Je n’aborderai pas des sujets tels que l’instrumentalisation de la Turquie, par nos amis Américains, pour déstabiliser l’Union Européenne concernant son identité, le soutien aux conservateurs polonais qui achètent de l’armement U.S. et s’opposent à la construction européenne, l’encerclement de l’Iran par l’Afghanistan et l’Irak, la déstabilisation de l’ancien pouvoir dictatorial de Saddam Hussein et de sa clique pour dégager l’influence française et rafler les marchés de reconstruction, de l’armement et du pétrole.
Bref, quelles sont ces cinq formes originales de l’influence américaine ?
1 ) La première, la plus cynique, est la manipulation d’ONG et la création de certaines par des « agences » de l’Etat américain. Le journal Le Point m’a surpris en abordant ce sujet fin juillet. Pourquoi surpris ? Parce que cet excellent hebdo connaît une évolution désagréable vers une pravda sarkozienne, donc suit le cheminement « atlantiste ».
En effet, des ONG sont utilisées par l’Etat US. Elles peuvent aborder la question de la santé (pour valoriser des produits US), de la culture (idem), de l’écologie (Greenpeace est financée, en forte partie, par des sociétés pétrolières américaines, c’est pour cela qu’elles ne dénoncent pas , ou alors de façon “cadrée”, les errements de ces sociétés, mais a pour spécialité de dénoncer le nucléaire français…, jamais le nucléaire US et les entreprises US qui construisent des centrales nucléaires…), ou encore de « l’éthique politique ».
En ce moment, certaines ONG (comme Transparency Internationale, Sherpa) dénoncent les dictatures, ou simili démocratie, africaines (surtout le Congo Brazzaville, la République Démocratique du Congo, le Gabon). Les dirigeants africains incriminés sont, comme par hasard, des politiques proches de la France. Car en réalité, l’Afrique connaît une guerre d’influence particulièrement violente entre Français, Américains et Chinois. Il s’agit de s’assurer la vente d’armes, de biens manufacturés, et l’achat de matières premières (pétrole, cuivre, etc.).
Ces ONG ne parleront pas de pays africains anglophones…
Nous avons connu par le passé ces tentatives de déstabilisation : le Rwanda et l’ex-Zaïre lié à la France, et l’Ouganda, lié à la Grande-Bretagne et l’Amérique. Au Maghreb, les Américains ont longtemps soutenus et financés les partis islamistes (exp : Front Islamique du Salut en Algérie). L’objectif est toujours de réduire l’influence française pour la remplacer par la sienne.
Les conséquences sont parfois désastreuses…
Je ne veux en aucun cas soutenir les dictateurs africains, mais il ne faut pas pour autant se montrer naïf.
2 ) Autre formule intéressante : la dénonciation des comptes bancaires secrets. Certains médias US et ONG attaquent exclusivement la Suisse et ses banques ces temps-ci. Pourquoi ? Parce que les Américains sont le deuxième pays au monde à posséder ce genre de comptes. L’objectif est de contrôler les banques qui permettent ces comptes. Or, la Suisse n’est pas « contrôlable », il faut donc déstabiliser ses banques pour que les propriétaires de comptes secrets aillent vers des banques, dans les îles Caïmans ou autre par exemples, sous l’œil du Brother US… Pas bête, n’est-ce pas ?
3 ) Il y a aussi les fonds financiers » ou « fonds vautours », avec des directions ou finances liées à l’Etat américains. Ces fonds attaquent une entreprise, déstabilisent ses dirigeants ou propriétaires, influencent les « stakeholders » (parties prenantes, comme les actionnaires). On a eu un bon exemple en France avec GEM Plus : entreprise française leader mondial des cartes à puces, elle a connu une déstabilisation de ses actionnaires, de ses dirigeants (faire croire à une mauvaise gestion, à une passe financière catastrophique), l’intrusion d’un « fonds vautour » qui a progressivement contrôlé (éviction des anciens dirigeants, placer des nouveaux dont certains proviennent de la CIA) l’entreprises jusqu’à délocaliser le siège au Luxembourg et avoir la majorité des parts.
Ces « fonds vautours » s’attaquent à des entreprises dites « stratégiques » (High Tech, forte valeur ajoutée, leaders, etc.) pour l’intérêt des entreprises US et de l’économie américaine. Ce qui me paraît naturel. Mais ces fonds s’attaquent aussi à des Etats fragiles, endettés, comme en Afrique ou Amérique du Sud, afin de « contrôler » leurs dettes et les assujettir (Congo Brazzaville).
4 ) Autre moyen efficace : la religion. Les mouvements Evangéliste, Pentecôtiste, ou autres courants protestants prosélytes. Ces mouvements se sont insinués en Amérique Latine et en Afrique depuis plus de deux décennies. On retrouve le lien entre la droite américaine et leurs alliés « puritains ». La stratégie est un peu à la jésuite d’hier : influencer les dirigeants politiques, faire de la charité et du prosélytisme pour « cadrer » les populations. Ainsi, les catholiques d’Amérique Latines connaissent bien cette concurrence qui soutient parfois même des candidats politiques… Il ne s’agit pas du simple pratiquant qui est un vrai croyant, mais des responsables de ces courants religieux parmi lesquels l’ont retrouvent fréquemment des employés d’agences américaines (un peu à la façon du parti communistes d’avant 1989)…
5 ) Dernière formule, la plus discrète mais la plus ravageuse pour nos entreprises : la bataille des normes. Il s’agit ici de normes de construction, de qualité, de contrôle. Les anglo-saxons sont très en avance dans ce domaine qui détermine le cadre de la production et du management industriels, par les « ISO ». Français et Européens se sont réveillés tardivement et peinent à imposer leurs normes. Or, cela concerne l’avenir même de l’activité industrielle de tous pays, de leur indépendance économique.
Il ne s’agit en aucune façon ici de faire un article suintant l’anti américanisme. Je ne suis pas un « anti américain primaire », ni même secondaire. L’objet de ces mots est de faire le constat des pratiques d’influences américaines afin de ne pas se coucher plus idiot ou naïf ce soir quand on entend parler d’ONG, d’OPA, de spiritualité, de management, etc.
Dans ce domaine de l’influence, les Américains ont toujours été efficaces et précurseurs. Et Russes, Chinois et Européens peuvent l’être aussi. Mais quand on parle d’Européens, la réalité est l’Etat nation : Allemand, Français, Britannique, etc.
Le manque d’Europe, de politique économique européenne, de structuration étatique européenne, nous laisse faibles par rapports aux USA, Chine, Russie, Brésil, Inde, etc. car il s’agit de taille et de capacité de puissance, d’unité de commandement et de politique…
Hier, la France « influençait », comme en Afrique. L’abbé Charles de Foucauld œuvrait pour la République… Mais nos moyens sont bien légers au regard de la concurrence internationale et des capacités de nos concurrents.
Encore une fois (sur ce blog), la question concerne l’Europe, la politique économique, les enjeux territoriaux, bref, nous parlons d’Intelligence Economique.
Et nos économies européennes, nos dirigeants, ne travaillent pas souvent en « bonne intelligence »…
Attention : Liste de mots de passe constructeur par défaut (usine) sur le net …
Que vous soyez un particulier ou une entreprise, vous disposez certainement certainement d’équipements tels que des routeurs, switch (concentrateur), modem, « machin box », etc.
Ces équipements sont protégés par un mot de passe dit « constructeur » définit usine et constituant un premier pallier de sécurité. La première chose à faire lors de l’installation de ce type d’équipement est de changer ce mot de passe par un mot de passe complexe. Complexe ne veut pas forcément dire compliqué à retenir.
Dans le domaine de la sécurité informatique, l’écart entre la théorie et la pratique donne parfois le vertige, rendant à l’échelle mondiale des centaines de milliers de périphériques accessible à tous, de votre Livebox au distributeur de billet du coin de la rue.
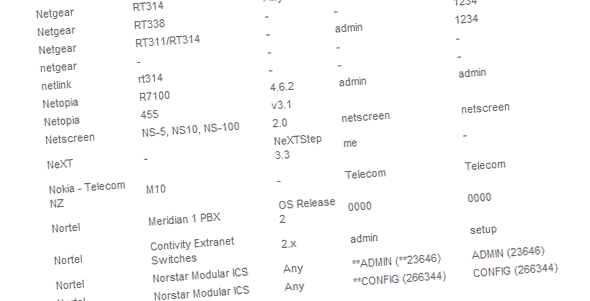
Pour vous convaincre de changer vos mots de passes d’usine, voici quelques listes et sites contenant justement tous ces mots de passe (ou presque) classés par ordre de préférence :
- Cyxla’s : tous périphériques, communautaire et mise à jour régulièrement
- RouterPasswords : énorme base concernant les routeurs (toutes marques), communautaire, également connu pour les mots de passe de récepteurs
- DefaultPassword : tous périphériques, recherche filtrée, communautaire
- RedOracle : tous périphériques
- Virus.org : tous périphériques
- SecurInfos : tous périphériques
- CIRT : tous périphériques
- Governmentsecurity.org : tous périphériques
Je vous rappelle tout de même que pénétrer un équipement sans y avoir été autorisé n’est pas légal et peut être sévèrement puni par la loi en vigueur dans votre pays.
Ces listes ne sont pas fournies dans un but de nuisance, mais permettront à de nombreux administrateurs systèmes et/ou réseaux de refonfigurer certains équipements sans chercher pendant des heures quel peut-être le mot de passe d’usine…
Si vous ne voyez pas votre Livebox dedans, n’ayez crainte une simple recherche Google suffira à vous répondre. Je n’ai rien contre la Livebox, bien que la sécurité reliant votre IP à votre compte Orange soit déplorable, c’est donc valable pour tous les périphériques.
Conclusion
Laisser un mot de passe d’usine revient à ne pas en mettre, changez-le !
Vous seriez surpris de savoir que certains services ou équipements sensibles disposent de mots de passes par défaut tel que « root », « password » ou « admin » sans que cela ne gène personne… jusqu’au jour ou quelqu’un s’introduit et fait de nombreux dégâts impactant directement le chiffre d’affaire de l’entreprise (voir pire…).
ps : pour ceux qui aiment vraiment les Livebox sachez elles supportent très bien telnet, que ce soit une sagem ou une inventel.
http://blogmotion.fr/internet/securite/router-default-password-3893
Travaux
Interview