Articles taggués ‘danger’
Les dangers du Wi-Fi public …
 Il s’est installé dans son café préféré et a regardé ce qu’il pouvait capter via un hotspot Wi-Fi. Le résultat est assez inquiétant, du moins pour ceux qui surfent sans aucune protection.
Cet article très intéressant de PC World est à faire tourner sur tous les écrans de ceux qui utilisent une connexion Wi-Fi. Car si nous vous avons déjà averti sur l’importance de faire attention lorsque vous vous connectez à un hotspot public, rien ne vaut la preuve par l’image.
Eric Geier, fondateur de NoWiresSecurity (une société de conseils à destination des entreprises souhaitant sécuriser leur Wi-Fi), a fait une expérience : il s’est installé dans son café préféré, s’est glissé dans la peau d’un « espion », et a regardé ce qu’il pouvait capter… Réponse : pas mal de choses.
[…]
Par Fabien Soyez pour cnetfrance.fr
En savoir plus :
source http://www.cnetfrance.fr/news/wi-fi-public-voila-ce-que-l-on-peut-capter-39792028.htm
10 conseils pour protéger son entreprise de l’espionnage …
 Les entreprises françaises doivent-elles s’inquiéter pour leurs données après l’affaire d’espionnage de l’Union Européenne par les Etats-Unis? Sans verser dans la paranoïa, la vigilance s’impose.
- A l’intérieur de l’entreprise
1- Verrouiller les systèmes d’informations
2- Sécuriser l’informatique en interne
3- Sécurité sur internet
4- Protéger la documentation interne
5- Sécuriser les locaux de l’entreprise
6- Délimiter l’activité des stagiaires
- A l’extérieur de l’entreprise
7- Rester discret
8- Protéger les documents en déplacement
9- Attention aux bornes Wi-Fi
10 – Vérifier ses PowerPoint
Par Xavier Bonnehorgne pour challenges.fr
En savoir plus :
Usurpation d’identité par SMS, les dangers du SMS Spoofing …
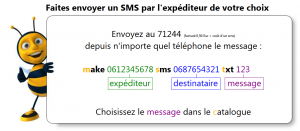 Récemment découvert sur l’Internet mondial, Make SMS est un service décliné en français permettant de mettre en pratique un concept obscur appelé le SMS Spoofing. Cette technologie se base sur l’architecture d’un SMS composé d’un identifiant d’envoi (Sender ID), facilement manipulable. C’est en 2004 que ce « détournement » a été utilisé pour la première fois avec plus de 40,000 SMS envoyés falsifiés sur le réseau Verizon. De nombreux outils sont par la suite apparus, exclusivement réservés aux experts et initiés puis au fur et à mesure accessibles aux néophytes (applications Pocket PC notamment).
Il existe désormais des services en ligne, principalement anglo-saxons permettant moyennant finance de réaliser du SMS Spoofing.
[…]
Les dérives avec ce type de services sont légion, il est possible d’arriver très vite à de l’usurpation d’identité. En effet, les virus sur mobiles étant particulièrement actifs depuis l’apparition des smartphones, une personne recevant un lien d’un contact de confiance n’y verra que du feu.
[…]
Par MATHIEU DENEL pour greyhat.fr
En savoir plus :
Sources : http://www.greyhat.fr/article-les-outils-de-sms-spoofing-ne-sont-pas-une-legende-118271519.html
Et aussi : http://www.ballajack.com/sms-communication-deux-telephones
Cybercriminalité – Livre blanc : Les PME en ligne de mire …
 Le Livre blanc exhorte l’État à renforcer sa politique de protection informatique alors que la menace cybernétique n’a jamais été aussi forte. Les propositions des experts pourraient avoir un effet boule de neige dans l’ensemble des entreprises françaises insuffisamment sensibilisées à ce risque.
Il faut franchir « une étape supplémentaire » dans la lutte contre la « cybermenace ». Le Livre Blanc de la Défense qui a été remis ce lundi au président de la République, exhorte l’Etat français à aller plus loin dans ce qui est devenu un nouveau front pour la défense de « la souveraineté nationale ».
[…]
- Les PME en ligne de mire
A cette fin, il propose d’établir « une politique d’achat public appropriée ». Cela concerne le choix des équipements comme les routeurs télécoms qui ne répondent pas toujours aux exigences de sécurité et qui rendent vulnérables les infrastructures télécoms. Mais cela concerne aussi les contrats de sous-traitance avec des entreprises privées. Or, les PME sont des cibles idéales pour les hackers. Moins bien protégées pour des raisons de moyens, mais aussi moins conscientes de la réalité des risques, elles n’en restent pas moins connectées aux systèmes informatiques des grandes administrations publiques. Autrement dit, sans être stratégiques, ces fournisseurs représentent autant de portes d’entrées vers des systèmes d’information vitaux pour la nation.
- Effet boule de neige
L’enjeu pourrait être autrement plus important si cette obligation valait également pour les entreprises dites d’importance vitale (télécoms, énergie, banque, défense, nucléaire…). Au nombre de 2.500, ces entreprises doivent déjà rendre des comptes à l’ANSSI sur la mise en place de systèmes de protection informatique.
[…]
- Une « capacité » défensive et offensive
Pour les experts qui ont élaboré le Livre blanc de la défense, la menace cyber sur la souveraineté nationale justifie la nécessité d’engager de nouveaux moyens publics, ne serait-ce que pour rattraper le retard du pays face à l’Allemagne ou au Royaume-Uni.
[…]
Par Nabil Bourassi pour latribune.fr
En savoir plus :
Les nouvelles techniques utilisées par les hackers …
 L’éditeur de logiciels anti-virus Symantec observe une importante recrudescence des cyber-attaques dans le monde en 2012 (+42%). Mais c’est davantage les nouvelles techniques utilisées couplées à la négligence des utilisateurs qui inquiète. Revue de détail d’un catalogue impressionnant dans lequel on parle de « trou d’eau », de « rançon-logiciel »…
[…]
- Le spear phishing
Le phishing, ou hameçonnage en français, est une technique bien connue des pirates informatiques. Il s’agit de tromper une personne à travers un courriel en provenance d’un établissement en apprence légitime (banque, assurance, opérateur télécom…).
[…]
- Le « trou d’eau »
Egalement appelé « watering hole », il s’agit d’une technique plutôt futée. Les hackers identifient les hobbies des cadres ou grands patrons visés, puis vont les attendre patiemment sur un site référent en la matière. Par exemple, si un PDG de PME aime la pêche, alors les pirates vont identifier un site référent pout tous les passionnés de pêche, et vont s’installer sur ce site jusqu’à ce que la cible y arrive.
[…]
- Le site internet miné
Rien de plus facile que de créer une application iPhone. Avec AppStar 2.0, les développeurs ont à disposition des outils de construction qui leur facilite la tâche.
[…]
- Sunzand, l’application magique
Il est des idées farfelues qui fonctionnent. Sunzand en a fait l’expérience, au détriment de ses victimes naïves. Il s’agit d’une application qui transforme l’écran du téléphone mobile en panneau solaire: plus besoin de recharger les batteries du téléphone, d’après les développeurs de cette application.
[…]
- Le « rançon-logiciel »
Les hackers utilisent de plus en plus des méthodes de braqueurs. Le rançon-logiciel est redoutable puisqu’il bloque un système informatique jusqu’au versement d’une somme d’argent. Cette attaque est de plus en plus sophistiquée puisque pour ajouter à l’angoisse, le maliciel fait apparaître l’adresse IP de l’utilisateur et va jusqu’à activer sa webcam pour afficher sa photo sur l’écran de blocage.
[…]
- Narilam
Ce maliciel a été utilisé contre l’Iran. Il s’agit d’un programme qui affecte les données d’une entreprise et les mélange entre elles d’une manière aléatoire.
[…]
- Réseaux sociaux, mobile, cloud, les nouvelles frontières des cyber-pirates
Face à la baisse tendancielle des spams dans les boites mails, les cybercriminels ont jeté leur dévolu sur les réseaux sociaux, une véritable mine d’informations personnelles. « Autre technique, la création de faux boutons « like » sur Facebook, qui conduisent à installer des maliciels » écrit Symantec dans son rapport.
[…]
Par Nabil Bourassi pour latribune.fr
En savoir plus :
Vidéo : mon smartphone est mon meilleur ennemi …
martphones sur écoute. Enquête sur les failles des smartphones.
Près d’un Français sur deux possède un smartphone. Un objet facile à piéger. Écoutes de conversations, récupérations de données, escroqueries : enquête et révélations sur les failles de ces téléphones.
[…]
Cette enquête signée Nicolas Combalert, Mathieu Mouraud et Charles Baget présente des révélations sur les failles des téléphones portables connectés et des pratiques (écoutes de conversations, récupérations de données, escroqueries), reportage ainsi présenté par la chaîne TV : « Près d’un Français sur deux possède un smartphone. Un objet facile à piéger : écoutes de conversations, récupérations de données, escroqueries… »
[…]
Envoyé spécial : Enquête : smartphones sur écoute. – 1h30m – Diffusion :
Par la rédaction de Envoyé spécial sur france2.fr
En savoir plus :
Source http://www.netpublic.fr/2013/04/smartphones-sur-ecoute-envoye-special/
Les dangers du net : conseils et recommandations pour protéger les jeunes …

« Utilise un pseudonyme », « attention aux photos », « ne dis pas tout »… La Cnil et de nombreux sites et associations sensibilisent parents et enfants aux dangers du web.
[…]
L’association e-Enfance, reconnue d’utilité publique et agréée par le ministère de l’Education nationale, sensibilise dans l’espace scolaire les élèves aux bons usages de la Toile, de l’école primaire au lycée.
Un Numéro vert (0-800-200-000, gratuit depuis un poste fixe), et le site Net écoute permettent de se renseigner en cas de problème. Un conseiller y est disponible du lundi au vendredi de 9 heures à 19 heures pour écouter, anonymement, jeunes, parents, enseignants, conseillers d’éducation ou infirmières scolaires.
- Une vidéo interactive (ci-dessous) expose très clairement les risques courus par les adolescents sur internet.
[…]
Par Agathe Logeart pour tempsreel.nouvelobs.com
En savoir plus :
Cybercriminalité : des cours intensif pour les policiers belges …
 Arnaques à la nigériane, phishing, piratage de mails ou de comptes,…
C’est le Standaard qui rapporte l’information. Les policiers de Flandre orientale suivent des cours, de un à trois jours, selon leur besoin de formation et leur fonction. Ils y apprennent à poser les bonnes questions quand ils reçoivent une plainte pour piratage ou à tracer des utilisateurs quand des discours de haine sont tenus sur les réseaux sociaux.
Le but ? Que les policiers puissent donner les « premiers secours » en cas de cybercriminalité, afin que les unités spécialisées ne soient pas surchargées et qu’elles puissent s’occuper des cas plus compliqués.
[…]
Par J.C. pour rtbf.be
En savoir plus :
La cybercriminalité en 2013, comment ces surdoués en informatique développent-ils des réseaux qui rapporte des millions ?
Internet évolue et les cybercriminels aussi.
Les escroqueries qui frappent les particuliers comme les entreprises sont plus nombreuses chaque jour. On recrute des cybercriminels venus d’Afrique, de Russie, de Chine, d’Inde. Chaque attaque est un pas en avant pour découvrir les différentes possibilités qu’offre internet en matière de violation de la vie privée, de piratage de compte bancaire, de vol de fichiers clients, de vols de dossiers confidentiels ou tant d’autres méfaits encore.
[…]
- Les menaces sur les entreprises et la destruction des données
- La particulier exposé dans le confort de sa maison
Les particuliers sont des proies, si ils possèdent certains éléments comme une carte de crédit avec une grande capacité de découvert. Ils peuvent aussi être l’objet d’un recrutement de mule virtuelle pour blanchir l’argent sale.
[…]
- Conseiller en e-réputation : chasser les cybercriminels mot à mot
Les particuliers peuvent subir des préjudices par des attaques sur leur réputation. Les personnes agissant sur internet pensent peut-être qu’il n’y a aucune infraction. Malheureusement, ils deviennent des cybercriminels à partir du moment où ils dénigrent leur voisin en montrant des photos préjudiciables sur un compte de réseau social ou sur un blog personnel.
[…]
- Liens à consulter
La situation des entreprises en sécurité informatique
L’actualité de la législation nationale, européenne et internationale en sécurité informatique
Les fournisseurs et sous-traitants, le point faible pour la cybercriminalité …
 La cybercriminalité est devenue une grave menace pour les entreprises dans le monde entier. Selon le « Financial Times », qui se réfère à de hauts responsables de la sécurité, les sous-traitants qui fournissent des services informatiques à coût réduit sont devenus « le maillon le plus faible » dans la bataille contre le crime informatique. Cette tendance est inquiétante, car nombre d’entreprises tentent de réduire leurs coûts en externalisant de plus en plus de fonctions.
Or, affirme Orrie Dinstein, responsable de la sécurité à GE Capital, de nombreux sous-traitants ont de faibles protections informatiques pour les données sensibles. Sur 40 cas répertoriés par la Commission fédérale du commerce aux Etats-Unis (FTC), six concernent des failles dans les systèmes de sécurité de fournisseurs.
[…]
Par Jacques Hubert-Rodier pour lesechos.fr
En savoir plus :
Travaux
Interview