Articles taggués ‘pc’
Comment sécuriser en dix étapes votre vie numérique …
 Mat Honan, journaliste américain, s’est fait pirater. Il a perdu le contrôle de ses comptes et a vu toutes les données de son ordinateur supprimées. Pour vous éviter de vivre ce cauchemar, voici dix conseils qui font consensus et qui vous permettront de sécuriser votre «vie numérique».
- Utilisez des mots de passe complexes
[…]
- Ne mettez pas tous les œufs dans le même panier
[…]
- Limitez les informations personnelles diffusées en ligne
[…]
- La validation en deux étapes, une double sécurité
[…]
- Sécurisez vos communications électroniques
[…]
- Chiffrez vos données
[…]
- Smartphones: réduisez le surf
[…]
- Utilisez un réseau privé virtuel
[…]
- Protégez votre ordinateur
[…]
- Sauvegardez vos données
[…]
Par Fabien Soyez pour lefigaro.fr
En savoir plus :
Conversations téléphoniques, SMS, MMS, Internet : les réseaux français sur écoute …
La France va se doter d’un système centralisé d’interception des données téléphoniques et internet. Mais les futures grandes oreilles de l’Etat, gérées par le groupe Thales, posent de graves problèmes. Surcoûts, failles de sécurité, risques de conflit d’intérêts… Révélations.
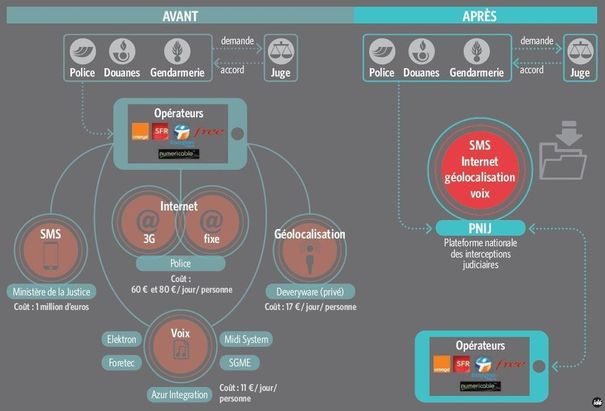 Conversations téléphoniques, SMS, MMS, Internet… Dès cet été, l’ensemble des communications mises sur écoute passera par ces grandes oreilles de l’Etat. Souhaité dès 2010 par l’ancien président Nicolas Sarkozy, ce système de surveillance va permettre de centraliser en un seul point plus de 5 millions de réquisitions judiciaires (liste des appels téléphoniques, identité d’un abonné derrière un numéro…) et près de 40 000 écoutes autorisées par les juges dans le cadre de leurs enquêtes.
[…]
[…]
En plein débat sur la moralisation de la vie politique voulue par François Hollande, l’éveil prochain de la PNIJ paraît bien problématique. Par exemple, les gouvernants pourraient-ils avoir accès à des enquêtes en cours les concernant, eux ou leurs proches, en se connectant directement à cette plate-forme ? Nul ne le sait. Le risque est important. Et, d’abord, pour Thales lui-même. « Même si, techniquement, cette hypothèse paraît improbable, un comité de contrôle de six « sages » va être constitué pour apporter toutes garanties aux citoyens », confie Richard Dubant. Une manière aussi de répondre à la question que tout le monde se pose : « Qui surveillera les surveillants ? »
Par Emmanuel Paquette pour lexpansion.lexpress.fr
En savoir plus :
Sommes-nous tous espionnés en permanence ?
 Quiconque dispose d’un GSM ou lit son courrier sur son ordinateur n’est quasiment plus protégé contre l’espionnage ou le contrôle. Avec un simple logiciel disponible sur internet, n’importe qui peut écouter vos conversations, avoir accès à nos emails et sms. Sans même que nous le sachions. Pouvons-nous échapper au monde de Big Brother ?
En savoir plus :
Par la rédaction de rtl.be
Source : http://www.rtl.be/videos/video/434987.aspx?CategoryID=4067
Une entreprise sur quatre a été victime d’un incident affectant la sécurité de ses données en 2011 …
Selon une enquête réalisée par Quantum, spécialiste de la protection des données et de la gestion des Big Data, 90% des responsables informatiques estiment que les données de leur entreprise sont plus ou moins vulnérables en cas d’incident. Les virus informatiques seraient les sources d’incidents les plus fréquentes, en hausse de 7 points par rapport à 2010.
Cette enquête, relative à la reprise d’activités après incident, a été menée auprès de 500 responsables informatiques aux Etats-Unis, en Europe , au Moyen-Orient et en Asie.
Première indication du degré de préparation des entreprises en cas d’incident : le pourcentage de répondants jugeant les données de leur entreprise « extrêmement vulnérables » est passé de 8 % dans l’enquête 2010 à 11 % en 2012.
Parallèlement, le pourcentage de répondants qui considèrent que leurs données sont peu vulnérables, voire pas du tout, s’est quant à lui « fortement contracté, passant de 51 à 31 % ».
[…]
Par la rédaction de commentcamarche.net
En savoir plus :
Sécurité de vos ordinateurs : 80% des communications dans le monde écoutées par la Chine ?
- Le gouvernement chinois aurait un accès à 8 ordinateurs sur 10 dans le monde. Un chercheur Français démontre qu’il n’est pas obligatoire de vivre derrière la grande muraille.
Imaginez, vous avez peut-être un ami chinois dans votre ordinateur et vous ne le savez même pas ! Des chercheurs ont annoncé que 80% des communications dans le monde pouvaient être écoutées par la Chine grâce à du matériel « Made in China » piégés. Du matériel signé par les sociétés Huawei et ZTE Corporation. Michael Maloof, un ancien analyste principal des politiques de sécurité au Bureau du Secrétaire de la Défense US annonce la chose dans les média US.
En 2000, Huawei était pratiquement inconnu en dehors de Chine, mais en 2009, il est devenu l’un des plus grands de l’industrie, juste derrière Ericsson. En conséquence, Maloof indique que toutes les informations traversant « un » des réseaux Huawei ne sont pas sécurisées s’il n’y a pas de cryptage militaire. Les deux entreprises montrées du doigt équiperaient environ 145 pays, et 45 des 50 premiers centres de télécommunications dans le monde. Les deux entreprises sont les principaux bénéficiaires des contrats : Digi en Malaisie, Globe aux Philippines, en Russie avec Megafon, Etisalat dans les Emirats Arabes Unis, America Movil dans un certain nombre de pays, Tele Norte au Brésil, ou encore Reliance en Inde.
[…]
Par la rédaction de zataz.com
En savoir plus :
Entreprises, fuites de données : toujours fréquentes et de plus en plus chères …
En réaction aux pertes d’informations, les entreprises misent plus sur la sensibilisation des utilisateurs que sur un empilement de couches de sécurité.
A lire sur 01net.com :
-
La perte d’informations coûte plus cher qu’il y a deux ans.
 Selon Ponemon Institute, le prix à payer par donnée ainsi compromise serait passé de 89 euros en 2009 à 122 euros en 2011. Soit une augmentation de 16 %. Pour obtenir ces résultats, l’institut collecte les dépenses directes (investigations extérieures, support technique externalisé…) et indirectes (audits et communications internes, estimation de désaffections de clients) dues à un vol d’informations. Parmi les premières causes de fuites, figurent les attaques malveillantes (43 %), suivies des négligences de la part des utilisateurs ou des sous-traitants (30 %). Deux tendances qui pourraient même parfois être liées : en effet, l’introduction involontaire d’un virus dans le système d’information peut en faire la source de l’attaque malveillante.
-
Développer une culture de la sécurité.
Détectives privés depuis un PC …
Détectives privés… depuis leurs bureaux
Des clients partout
Les clients de l’agence, une quinzaine de réguliers, mais aucun dans le département, sont les services contentieux d’établissements bancaires dans l’Hexagone et à l’étranger, des cabinets de recouvrement, des avocats aussi… Christophe Cassin et les siens leur apportent «des informations financières» sur des particuliers créanciers, à partir de la recherche d’adresses, de comptes bancaires… Autres «habitués» d’Agefir, des cabinets de généalogie, dans le cadre de successions vacantes. À titre d’exemple, le forfait pour une enquête de solvabilité oscille entre 200 et 1.000EUR, selon la complexité.
«Savoir bien fouiller»
[…]
«Pas toujours une très bonne image»
Pourquoi tous ces établissements font-ils appel à Agefir? «Les banques réalisent des recherches traditionnelles. Mais, quelquefois, elles n’ont ni le temps, ni l’envie de le faire. Et, peut-être, tentent-elles de se défausser pour se préserver…». Car fouiner de la sorte n’aurait «pas toujours une très bonne image». Dans le domaine des détectives privés spécialisés dans la finance existent, en France, «deux ou trois grosses structures, plus des petits cabinets comme le nôtre».
[…]
Par Aurélien Douillard pour Le Télégramme.com
En savoir plus :
Vie privée et logiciels espions …
Nous pouvons tous être des « James Bond » du web, grâce aux outils qui sont de plus en plus à la portée financière et technique de tout un chacun. Ce n’est plus une fiction, les logiciels d’espionnage permettent de tout savoir sur le contenu du PC ou du téléphone portable de son collègue, de son voisin ou de son conjoint, au mépris du respect de la vie privée.
Il existe de nombreuses restrictions légales sur les outils d’espionnage
Si ces logiciels ne sont pas interdits à la vente, leur utilisation est en revanche sévèrement réprimée par la loi car de nombreuses restrictions légales existent en la matière. Rappelons en effet que seules sont autorisées les écoutes judiciaires, ordonnées par un juge dans une affaire de droit commun, et les écoutes de sécurité liées au terrorisme, à la sécurité nationale et au crime organisé. Les écoutes dites « sauvages », c’est-à-dire pratiquées dans un cadre privé (particuliers, entreprises), sont totalement illégales et peuvent faire l’objet de poursuites judiciaires.
De même, en milieu professionnel, l’enregistrement des conversations téléphoniques ne peut être réalisé qu’en cas de nécessité reconnue et doit être proportionné aux objectifs poursuivis (formation de téléopérateurs, preuve de transactions boursières, etc.). En outre, l’employeur doit en informer les salariés en toute transparence.
[…]
http://blog.lefigaro.fr/bensoussan/2010/07/vie-privee-et-logiciels-espions.html
Arrestation de 3 pirates soupçonnés de contrôler un botnet de 13 millions de PC
par Christophe Auffray, ZDNet France.

Sécurité – La police espagnole a interpellé trois hommes soupçonnés d’être à l’origine de la création d’un réseau de PC zombies composé de 12,7 millions d’ordinateurs infectés, le botnet Mariposa.
Le botnet Mariposa (qui signifie papillon en espagnol) a fait son apparition en décembre 2008. Ce réseau de PC infecté a été constitué grâce à l’infection d’un grand nombre de machines (près de 13 millions selon les estimations de la garde civile espagnole) par un ver.
Le ver Mariposa s’est d’abord propagé sur Internet en exploitant une faille de sécurité dans Internet Explorer, avant de se diffuser via les supports amovibles (comme Conficker), MSN Messenger et les réseaux P2P.
Des machines infectées dans 190 pays […]
http://www.zdnet.fr/actualites/informatique/0,39040745,39713499,00.htm
Travaux
Interview